
最新资讯
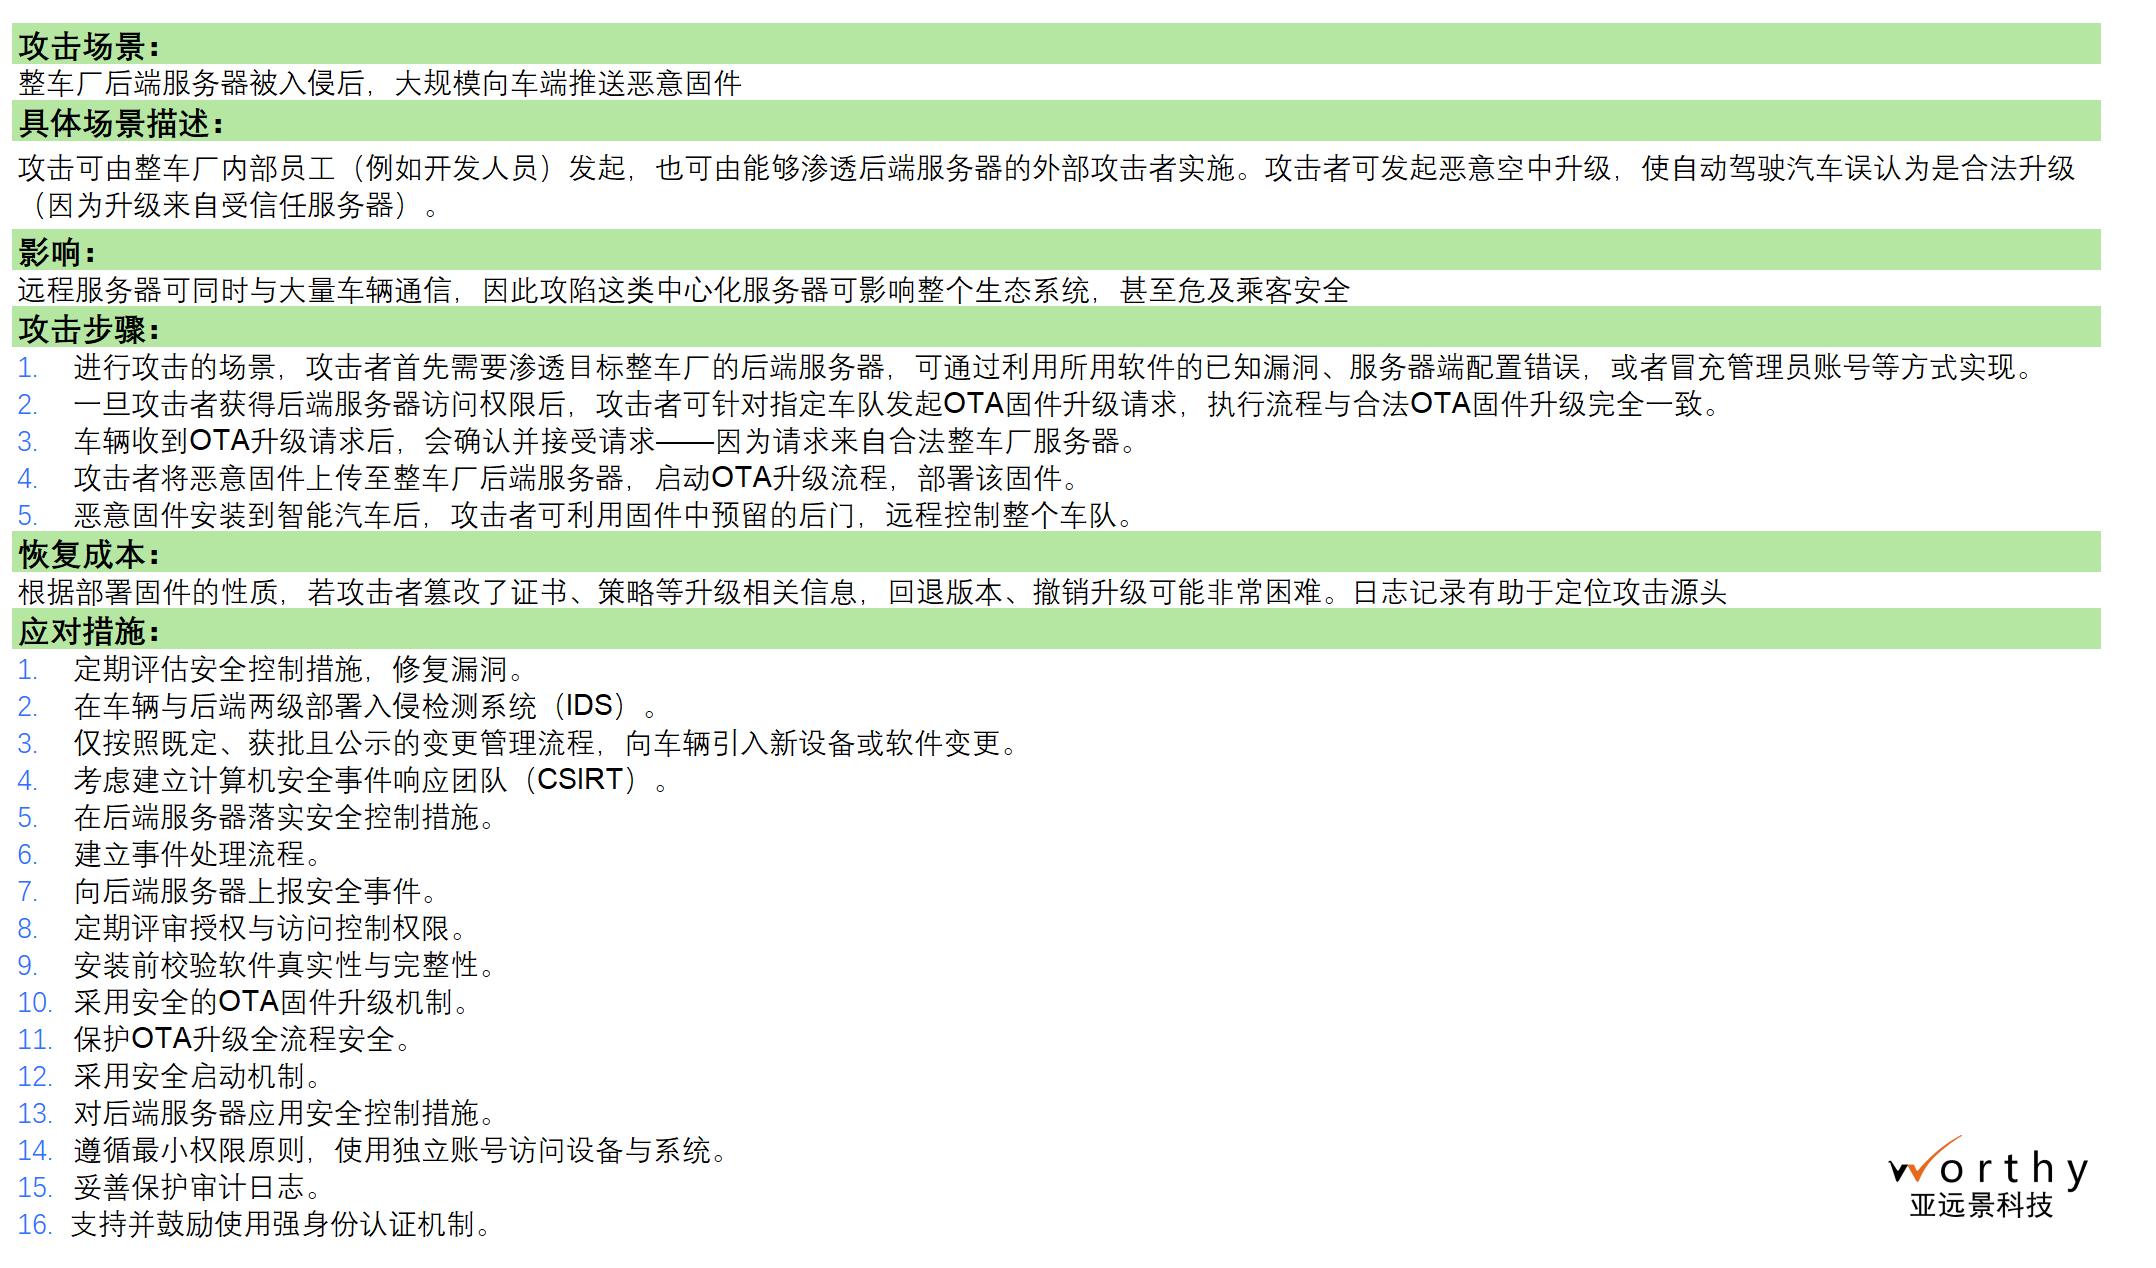
图中描述的是智能网联汽车领域典型的高危害攻击场景:攻击者渗透整车厂后端服务器后,以官方身份向车队批量推送恶意固件,最终实现对大量车辆的远程控制。这类攻击的突破点在云端服务侧,最终危害落地到车辆行驶安全,属于 ISO/SAE 21434 定义的恶意活动类高等级风险,也是车企量产运营阶段必须重点防范的核心安全链路。
这类攻击通常分五步完成闭环:攻击者先通过软件已知漏洞、服务器配置错误、冒充管理员账号等方式渗透整车厂后端服务器;获取权限后,按照合法 OTA 流程发起固件升级请求,表面与官方升级完全一致;车辆因信任官方服务器来源,确认并接收升级请求;恶意固件被安装到整车控制器中;最终攻击者通过固件预留的后门实现对整个车队的远程控制。
和单台车的攻击相比,后端入侵式 OTA 攻击具备三个显著风险特征。一是影响范围广,中心化服务器可同时对接海量车辆,一次成功渗透就能波及整个车队生态;二是危害等级高,恶意固件可篡改车辆控制逻辑,直接危及驾乘安全;三是恢复成本高,如果攻击者篡改了证书、升级策略等核心信息,版本回退、漏洞修复的难度极大,完整的审计日志是定位攻击源头的核心依据。
针对这类全链路攻击,单点防护无法形成有效屏障,需要从车端研发、云端边界、运营应急三个层面搭建体系化防护能力,对应图中 16 项应对措施可整合为三大方向,并且和研发过程体系深度结合。
车端是攻击的最终落点,也是安全防护的最后一道防线。核心是建立 “不信任原则”:无论升级请求来自哪里,车端都要独立校验固件的合法性与完整性。 首先是固件校验机制,所有 OTA 固件必须携带官方数字签名,车端安装前强制校验真实性与完整性,签名不匹配的固件直接拒绝安装,即使升级通道被攻破,恶意代码也无法在车端生效。其次是安全启动机制,从硬件层面保障启动阶段的固件可信,防止恶意固件篡改系统底层逻辑。第三是最小权限原则,车内各控制器遵循独立账号、最小权限访问规则,避免单个组件被攻破后横向扩散到整车控制链路。
这些安全要求不能作为事后补丁叠加,需要前置到研发阶段。在 ASPICE 过程框架下,OTA 固件发布纳入正式的配置管理与变更请求流程:每版固件对应明确的配置基线,变更有申请、有评审、有验证、有闭环记录,禁止非正式固件进入升级通道;网络安全需求作为特殊需求纳入统一需求基线,和功能需求同步拆解、同步设计、同步验证,保障安全机制从研发源头就深度嵌入产品。
后端服务器是 OTA 升级的发布源头,也是攻击的首要突破点,必须从漏洞、权限、检测多维度布防。 漏洞层面,定期评估后端服务器安全状态,及时修复已知漏洞,从源头减少攻击入口。权限层面,严格遵循最小权限原则,分离开发、运维、发布等不同角色的账号权限,定期评审授权范围,清理冗余权限;同时采用强身份认证机制,防止账号冒充类攻击。检测层面,在云端与车端两级部署入侵检测系统(IDS),实时监控异常升级行为、异常访问操作,攻击发生时能够第一时间识别告警。发布层面,所有软件变更与固件发布必须遵循既定的、获批的变更管理流程,禁止绕过流程直接向车辆推送固件。
网络安全没有一劳永逸的防护,需要配套持续的运营与应急机制,覆盖产品全生命周期。 企业需要建立专门的计算机安全事件响应团队(CSIRT),制定标准化的事件处理流程,明确安全事件的上报、研判、处置、复盘全链路规则;后端服务器落实常态化安全控制措施,安全事件按流程及时上报;妥善保护审计日志,完整记录升级请求、权限操作、发布记录,攻击发生后可快速溯源定位。此外定期开展权限评审、应急演练,保证团队在真实攻击场景下能够快速响应、缩小影响范围。
零散的单点工具和制度,难以抵御链条化的定向攻击。真正有效的车载网络安全防护,必须嵌入研发与运营的全流程:以 ASPICE 过程框架为底座,把网络安全要求融入需求管理、架构设计、配置变更、发布验证等各个研发环节;以 ISO/SAE 21434 要求为核心,覆盖云端、车端、运营端的全链路风险;再配套持续的应急运营机制,形成从研发到运维的完整防护闭环。
亚远景在 ISO/SAE 21434 网络安全与 ASPICE 过程体系建设领域拥有丰富的项目经验,可协助车企梳理 OTA 全链路安全风险,将防护要求拆解落地到研发过程与运营机制中,搭建覆盖车端、云端、运维端的一体化安全体系,支撑智能网联汽车在量产与全生命周期运营中的网络安全合规。


