
最新资讯
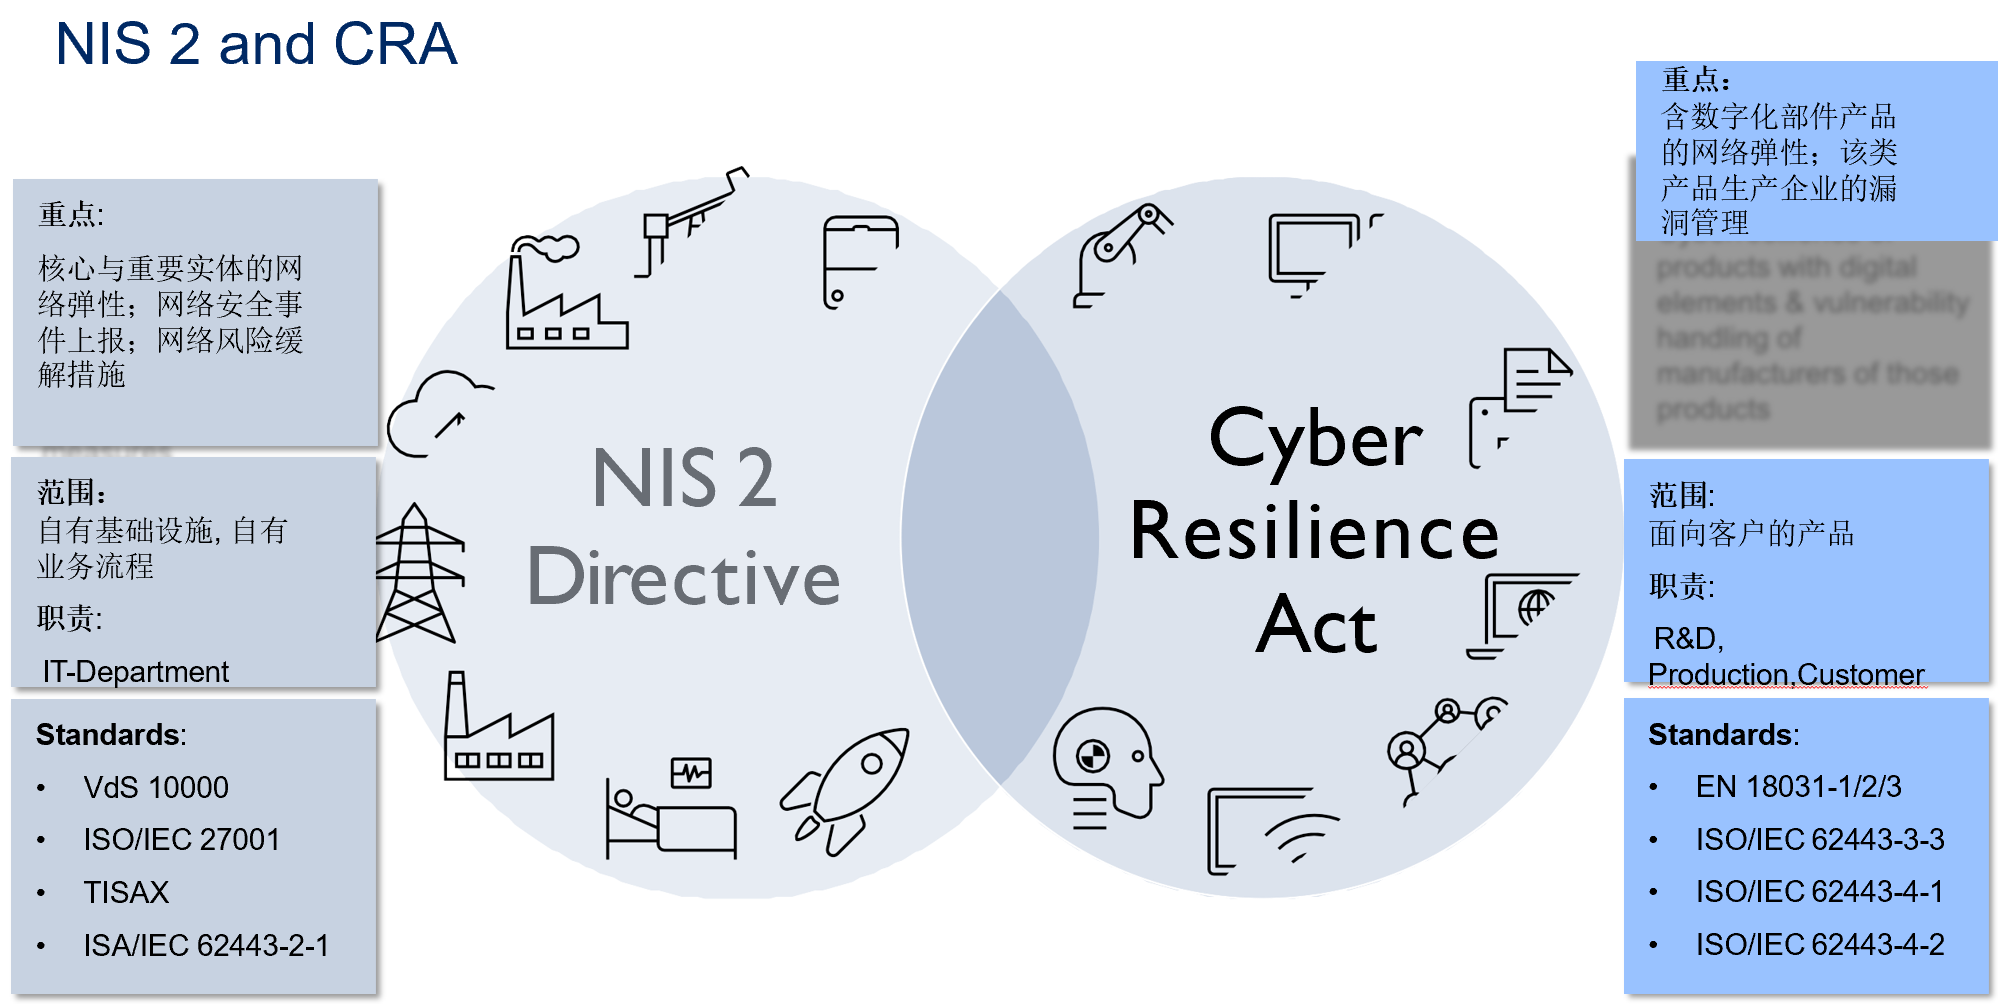
图中呈现的 NIS 2 Directive(网络与信息系统安全指令)与 Cyber Resilience Act(网络弹性法案,简称 CRA),是欧盟近年来出台的两部重量级网络安全法规,二者分别从运营实体与终端产品两个维度构建网络安全监管框架,共同构成欧盟数字时代的网络安全屏障。对出口欧盟的汽车整车与零部件企业而言,智能网联汽车既属于带数字化部件的产品,也关联到车企的服务与基础设施运营,需要同时应对两部法规的合规要求,网络安全建设不再是可选项,而是进入欧盟市场的准入门槛。
NIS 2 指令面向核心与重要实体,聚焦运营侧的网络弹性。其重点是保障自有基础设施与业务流程的网络安全,要求相关实体建立网络风险管理措施、落实安全事件上报机制、制定风险缓解预案,发生重大网络安全事件需在规定时限内通报。对应的合规标准包括 VdS 10000、ISO/IEC 27001 信息安全管理体系、TISAX 汽车信息安全评估、ISA/IEC 62443-2-1 工控安全等,责任主体通常是企业的 IT、安全与运营部门。
CRA 网络弹性法案面向面向客户的数字化产品,聚焦产品全生命周期的网络安全。其重点是含数字化部件的产品必须具备足够的网络弹性,生产企业需要承担漏洞管理、安全更新、漏洞披露的全生命周期责任。覆盖范围延伸到研发、生产、交付与售后全链条,对应标准包括 EN 18031 系列、ISO/IEC 62443-3-3、62443-4-1、62443-4-2 等产品与流程类标准,责任主体落在研发、产品与供应链团队。
简单来说,NIS 2 管企业运营端的安全能力,CRA 管上市产品本身的安全属性。对车载出口企业而言,车企自身的运营体系需要满足 NIS 2 相关要求,而出口的智能网联汽车、车载控制器、车联网终端等产品需要满足 CRA 的产品网络安全要求,二者在管理体系上可以协同建设,但落地各有侧重。
面对双法规叠加的合规要求,车载企业不需要重复建设两套体系,可以按照 “运营侧打底、产品侧嵌入、过程底座统一” 的思路整体推进。
第一,运营侧以信息安全管理体系为基础,对齐 NIS 2 要求。建立覆盖全公司的信息安全管理制度,落实网络边界防护、访问控制、漏洞管理、事件响应与业务连续性机制;按照 TISAX 或 ISO 27001 体系建设并通过认证,覆盖研发、生产、运维、数据全场景;建立专门的网络安全事件响应团队与上报流程,满足事件通报时限要求。
第二,产品侧以 ISO/SAE 21434 为核心,承接 CRA 产品安全要求。把网络安全要求嵌入车载产品全生命周期:需求阶段开展 TARA 威胁分析与风险评估,输出网络安全需求;架构阶段设计安全分区、身份认证、加密防护、安全启动与防篡改机制;开发阶段遵循安全编码规范;验证阶段开展渗透测试、漏洞扫描与安全机制验证;售后阶段建立漏洞接收、修复与 OTA 安全更新机制,保障产品全生命周期的网络弹性。所有产品安全活动都要留存完整过程证据,满足 CRA 对可追溯性的要求。
第三,以 ASPICE 过程体系为统一底座,实现过程复用。ISO/SAE 21434 的产品安全活动不是独立于研发之外的额外工作,可以完全嵌入 ASPICE 研发流程:需求管理过程同步承载功能、安全与网络安全需求;架构设计过程同步落安全机制;配置与变更管理过程同步管控安全相关产物;问题管理过程同步跟踪安全漏洞修复。以 ASPICE 的过程框架承载网络安全活动,既满足 CRA 对产品开发过程的追溯要求,也能减少重复流程建设,提升研发效率。
第四,供应链同步传导合规要求。CRA 明确要求生产企业对供应链的网络安全负责,车企需要把网络安全要求同步传递给上游零部件与软件供应商,将供应商网络安全能力纳入准入评估,对核心供应商开展过程审核,保障整条供应链的安全弹性。
欧盟双法规落地标志着汽车网络安全监管从行业倡议进入强制合规时代。亚远景拥有 ISO/SAE 21434 网络安全咨询、ASPICE 过程体系建设与 TISAX 合规服务的完整能力矩阵,可协助出口车企与零部件企业梳理双法规差距,搭建 “运营 + 产品” 一体化的网络安全合规体系,以成熟的过程能力支撑产品顺利进入欧盟市场。


