
最新资讯
很多人觉得车载网络安全攻击都针对智驾、车机这类复杂系统,车门锁控这种基础功能不会被盯上。实际上,门锁是车身域的高频攻击面:通过 CAN 总线伪造指令、篡改固件就能实现非法解锁,是实车攻击中最常见的切入点之一。 下图的门锁控制器威胁分析模型,就沿着 “总线输入 - 运行接口 - 状态机 - 存储” 的数据流,清晰拆解了三类核心威胁,分别对应身份验证、数据完整性两大安全属性。
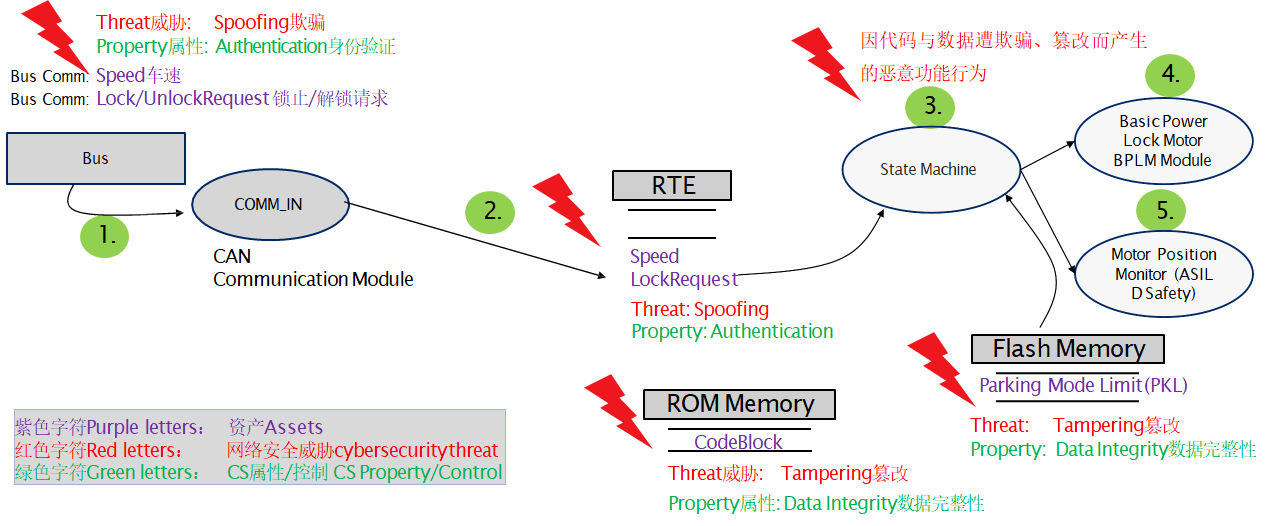
对应图中攻击点 1、2:攻击者从总线侧注入伪造的车速信号、锁止 / 解锁请求,欺骗通信模块 COMM_IN,绕过正常的身份验证机制,把恶意指令通过 RTE 层传递给核心逻辑。 这类攻击利用了传统 CAN 总线缺少原生报文身份认证的弱点,攻击者只要接入车身总线,就能伪造合法节点的指令,直接触发门锁动作。风险后果非常直接:非法解锁车辆、触发盗抢风险,属于高危害、中低攻击门槛的典型威胁。 对应的防护核心是补全身份校验机制:关键控制指令增加报文签名校验、发送方身份认证、重放攻击防护,确保总线上的指令来自合法节点,而非外部注入的伪造数据。
对应图中攻击点 3:就算通信层的校验拦住了直接注入,攻击者如果篡改 RTE 层传递的锁止请求、车速信号,同样能欺骗门锁状态机,执行错误动作。比如把行驶中的车速信号篡改为 0,让车辆误以为处于静止状态,触发解锁逻辑。 值得注意的是,门锁的位置监控本身是 ASIL D 等级的功能安全模块,但网络安全攻击会绕过功能安全的正常逻辑,从接口输入虚假数据,让状态机进入非预期状态 —— 功能安全管的是自身故障,管不了被注入的假输入。 防护思路是接口二次校验:关键输入信号不直接信任上一层传递的结果,在状态机入口增加合理性校验、信号范围校验、多源交叉验证,避免单一接口被欺骗就导致功能异常。
对应图中攻击点 4、5:攻击者如果能物理接触控制器,篡改 ROM 中的代码块、Flash 中的驻车模式限制(PKL)等配置参数,就能从底层修改门锁逻辑,比如关闭车速自动锁止规则、预留后门指令。 这类篡改威胁破坏的是数据完整性,一旦得手,上层的校验机制都会整体失效。门锁控制器往往因为功能简单,容易被低估安全等级,防护措施不足,反而可能成为整车网络的横向渗透突破口。 防护措施要从底层加固:固件增加数字签名校验,启动前强制验签,非法固件禁止运行;关键配置数据增加完整性校验,篡改后无法生效;调试接口在量产模式下关闭,收缩物理攻击的入口。
很多团队做 TARA 威胁分析容易流于形式:对着通用威胁清单逐条打勾,没有结合具体控制器的数据流、模块边界拆解真实攻击路径,最后分析文档一套,实际开发另一套,评审时一追问就站不住脚。 ISO/SAE 21434 要求的控制器级 TARA,本质是沿着 “输入 - 处理 - 存储 - 输出” 的完整链路,逐个节点识别威胁、匹配安全属性、落定防护措施,就像门锁控制器这样看似简单的部件,也能拆解出三层攻击路径和对应的防护要求。 安全分析只有和实际数据流、模块架构结合,才能真正指导需求、设计和测试,而不是写完就锁进文件夹的纸面文档。
亚远景在 ISO/SAE 21434 网络安全咨询中,坚持从控制器级真实数据流入手,结合攻击路径拆解威胁、匹配防护机制,把 TARA 分析和需求定义、架构设计、测试验证全流程打通,不做纸面合规的表面功夫,真正帮团队把网络安全要求落地到开发环节。


